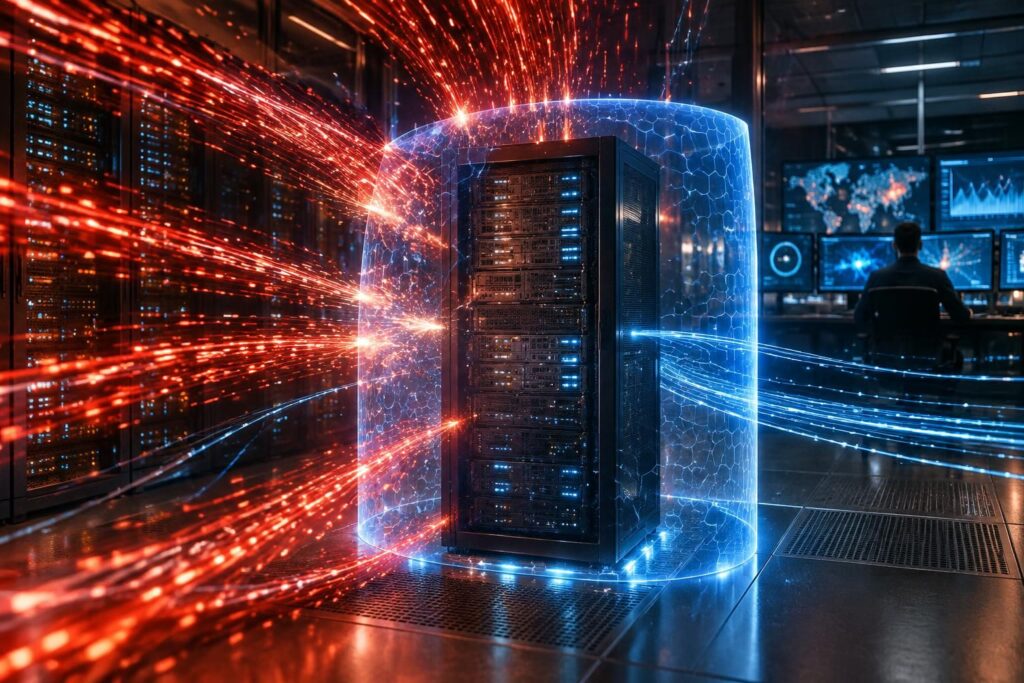
Une attaque DDoS peut rendre un site inaccessible en quelques instants, même si ses serveurs fonctionnent normalement. En comprenant comment ces flux coordonnés saturent un réseau ou une application, il devient plus facile de repérer les signes d’alerte et de préparer une défense adaptée, des services de jeu en ligne aux sites d’entreprise.
L’article en bref
Une attaque DDoS vise la disponibilité d’un service en l’inondant de requêtes malveillantes. Comprendre ses mécanismes aide à choisir les protections et les bons réflexes en cas d’incident.
- Le principe : Des sources multiples saturent le réseau, le serveur ou l’application ciblée.
- Les formes : Les attaques visent la bande passante, les protocoles ou les applications.
- Les indices : Des ralentissements soudains et des pics inhabituels méritent une analyse rapide.
- Les défenses : Filtrage, protection spécialisée et préparation limitent les interruptions de service.
Une défense efficace combine des outils adaptés, une surveillance active et une réaction préparée.
Attaque DDoS : définition et différence avec un déni de service classique
Une attaque DDoS, ou déni de service distribué, cherche à empêcher les utilisateurs légitimes d’accéder à un site, un serveur ou une application. Pour y parvenir, plusieurs appareils envoient des requêtes vers la même cible jusqu’à épuiser ses ressources, comme la bande passante, la mémoire ou la capacité de traitement.
À la différence d’une attaque DoS provenant d’une source unique ou de quelques machines, l’offensive distribuée mobilise généralement un grand nombre d’appareils compromis, réunis dans un botnet. Les propriétaires des appareils ne savent pas nécessairement qu’ils participent à l’opération.
Imaginez une plateforme fictive de jeux en ligne au lancement d’un nouveau titre : des milliers de fausses connexions sollicitent ses serveurs en même temps. Les joueurs peuvent alors subir des déconnexions ou ne plus parvenir à rejoindre une partie, même si leur propre connexion fonctionne.
Comment fonctionne une attaque DDoS par adresse IP ?
Dans une attaque DDoS par IP, l’adresse publique d’un serveur ou d’un réseau peut servir de destination au trafic malveillant. L’expression ne désigne toutefois pas une méthode unique : l’attaque peut viser l’infrastructure réseau, un protocole ou une application accessible derrière cette adresse.
Les botnets peuvent inclure des routeurs, des caméras connectées ou des enregistreurs numériques mal protégés. L’épisode de Mirai, en 2016, a illustré comment des appareils de l’Internet des objets compromis pouvaient être réunis pour mener des attaques de grande ampleur, souvent en raison de mots de passe par défaut ou d’un manque de mises à jour.
Les attaques se répartissent en trois grandes familles. Certaines cherchent à saturer la capacité réseau, d’autres épuisent les ressources de connexion, tandis que les attaques applicatives imitent des requêtes web pour accaparer les ressources d’un service précis.
| Type d’attaque | Ressource visée | Exemple de signe observable |
|---|---|---|
| Volumétrique | Bande passante et capacité réseau | Hausse brutale du trafic entrant |
| Protocolaire | Connexions et équipements réseau | Nombre anormal de connexions incomplètes |
| Couche application | Serveur web, API ou service précis | Application lente malgré un trafic global moins élevé |
Une même opération peut combiner plusieurs de ces méthodes et changer de cible ou de vecteur. C’est pourquoi une simple lecture du volume total ne suffit pas toujours à distinguer une attaque d’un afflux légitime, comme lors d’une mise en vente très attendue.
Quels signes peuvent révéler une attaque DDoS ?
Un ralentissement soudain, des erreurs répétées ou un site devenu inaccessible peuvent signaler un incident, mais ne prouvent pas à eux seuls une attaque. Une panne d’hébergement, une erreur de configuration ou un pic d’audience légitime peuvent produire des symptômes comparables.
Pour faire la différence, les équipes informatiques croisent les journaux du serveur, les mesures de capacité et les données de surveillance réseau. Elles examinent notamment l’évolution des requêtes, les connexions ouvertes, les ressources sollicitées et les écarts par rapport au trafic habituel.
- Disponibilité : vérifier si le problème touche tout le service ou seulement certaines fonctions.
- Volume et rythme : repérer une hausse inhabituelle des requêtes ou des connexions simultanées.
- Répartition : comparer les origines et les caractéristiques du trafic avec les habitudes des utilisateurs.
- Ressources : surveiller la charge des serveurs, la bande passante et les services d’authentification.
Pour une plateforme de jeu, par exemple, des connexions répétées au service de matchmaking alors que les pages publiques restent accessibles peuvent orienter l’analyse vers un composant particulier. La surveillance en continu permet de gagner un temps précieux avant que l’incident ne s’étende.
Comment se protéger contre une attaque DDoS ?
Une bonne protection réseau repose sur plusieurs couches : les équipements de l’organisation, l’hébergeur et, selon les besoins, un prestataire spécialisé. Un hébergement sécurisé et une capacité d’absorption adaptée réduisent les risques, mais ne remplacent pas le filtrage du trafic ni la préparation des équipes.
Un CDN ou un réseau Anycast peut répartir les requêtes entre plusieurs points de présence. Un service d’épuration analyse alors le trafic en amont pour laisser passer les connexions légitimes et écarter celles qui présentent des caractéristiques malveillantes.
Les mesures suivantes contribuent à réduire l’exposition et à limiter les conséquences d’un incident :
- Configurer un pare-feu et, pour les services web, un pare-feu applicatif afin de filtrer les requêtes suspectes.
- Appliquer des limites de débit adaptées aux usages, notamment aux API et aux fonctions de connexion.
- Répartir la charge entre plusieurs serveurs et éviter qu’un composant unique ne devienne un point de défaillance.
- Mettre à jour les appareils connectés, remplacer les identifiants par défaut et désactiver les services inutilisés.
- Protéger les services d’identité et d’authentification avec des mesures de disponibilité comparables à celles des autres services essentiels.
- Vérifier avec l’hébergeur les procédures d’alerte, de filtrage et d’escalade disponibles en cas d’attaque.
Le blackholing, qui détourne ou écarte tout le trafic destiné à une adresse, peut préserver le reste du réseau, mais rend aussi le service visé inaccessible. Cette mesure doit donc être coordonnée avec le fournisseur d’accès ou l’hébergeur, et réservée aux situations où ses effets sont compris.
Réagir pendant une attaque DDoS et limiter les dégâts
Lorsqu’un incident est suspecté, la rapidité compte, mais les décisions précipitées peuvent aussi bloquer des utilisateurs légitimes. Un plan de réponse aux incidents indique qui contacter, quelles données conserver et quelles mesures activer selon les services touchés.
- Confirmer l’incident : comparer les alertes réseau, les journaux et les symptômes rapportés avec les équipes techniques.
- Mobiliser les bons interlocuteurs : prévenir les responsables internes, l’hébergeur et le prestataire de protection DDoS.
- Activer les défenses adaptées : renforcer le filtrage du trafic, les règles du pare-feu ou le service d’épuration convenu.
- Protéger les fonctions prioritaires : maintenir, si possible, l’accès aux services essentiels et aux moyens d’authentification.
- Documenter l’événement : conserver les horodatages, alertes et mesures prises pour faciliter l’analyse et le rétablissement.
Une attaque peut alterner entre périodes de forte activité et accalmies. Le retour à la normale doit donc être vérifié avec les équipes techniques plutôt que déduit d’une simple baisse momentanée du trafic.
Après l’incident, un bilan aide à repérer les points de fragilité : dépendance à un serveur unique, absence de contact d’urgence ou règles de filtrage mal adaptées. Un exercice de préparation permet ensuite de corriger ces lacunes avant la prochaine perturbation.
Questions fréquentes sur les attaques DDoS
Une attaque DDoS vise-t-elle toujours une adresse IP ?
Une adresse IP peut être la destination du trafic, mais l’attaque peut cibler plus précisément un réseau, un protocole, un site ou une API. Les défenses doivent donc tenir compte du service réellement visé.
Combien de temps dure une attaque DDoS ?
Sa durée varie selon les moyens employés, la cible et les mesures de défense. Elle peut être brève ou se prolonger, parfois par vagues ; il est préférable de maintenir la surveillance après le retour apparent du service.
Un pare-feu suffit-il à bloquer une attaque DDoS ?
Non. Un pare-feu peut filtrer certains flux, mais une attaque volumétrique peut saturer la connexion avant même que le trafic n’atteigne l’équipement. CDN, filtrage en amont et services spécialisés complètent souvent la défense.
Que faire si un site devient soudainement inaccessible ?
Vérifiez les alertes et les journaux, puis contactez l’hébergeur ou le fournisseur de protection réseau. Suivez le plan de réponse aux incidents et évitez les blocages improvisés susceptibles d’écarter des utilisateurs légitimes.
Je suis Nathan Vidal, rédacteur passionné par le jeu sous toutes ses formes. Manette ou dés en main, je teste des consoles et du matériel, décortique les jeux de société et déniche les meilleurs loisirs ludiques. Mon objectif : vous aider à bien choisir, mieux jouer et partager de bons moments, du plateau à la console.